هجوم سيبراني على شركة كوانتم سيستمز الألمانية للمسيّرات: أوقف أسطول البوندسفير
مهاجمون مجهولون زرعوا برمجيات خبيثة في حزمة التحديث الخاصة بالشركة التي تتخذ من ميونخ مقراً لها؛ والجيش الألماني علّق مؤقتاً استخدام مسيّرات فيكتور.
ℹ️ قراءة بصوت المتصفح · صوت الذكاء الاصطناعي قريبًا
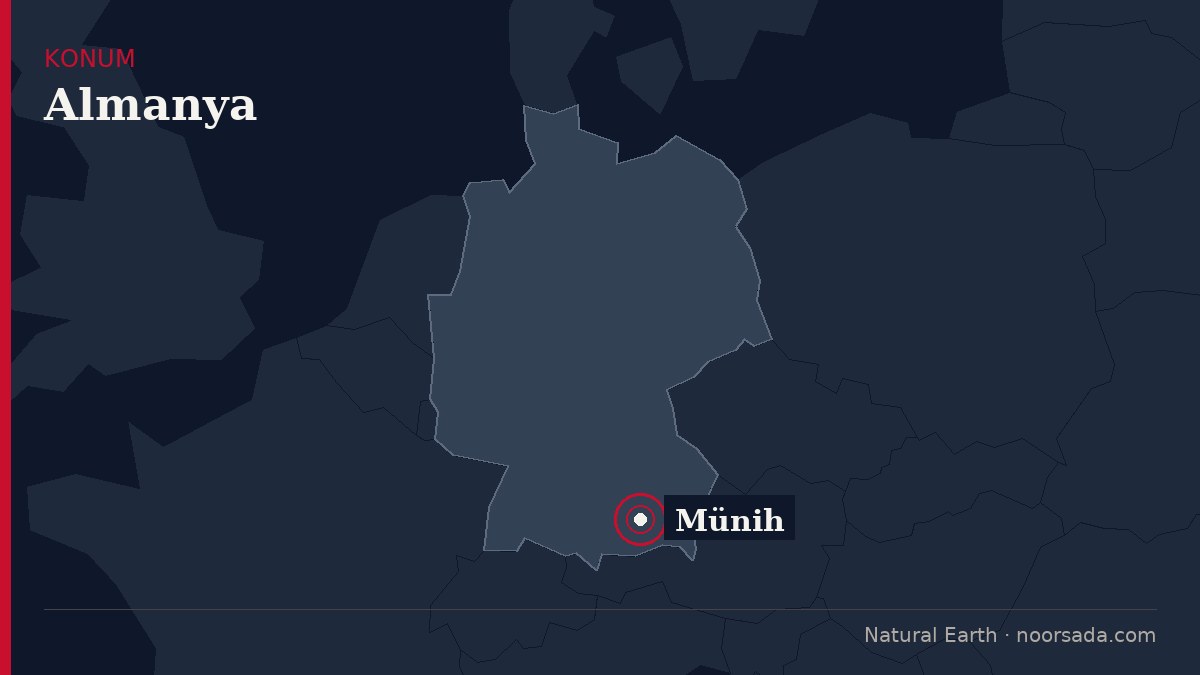
اخترق مهاجمون لم تُحدَّد هويتهم بعد الشبكة المؤسسية لشركة كوانتم سيستمز، الشركة المصنّعة للمسيّرات التي تتخذ من ميونخ مقراً لها وتُعدّ من موردي الجيش الألماني (البوندسفير)، وزرعوا برمجيات خبيثة في حزمة تحديث برنامج تخطيط المهام Qbase. ونسبت مجلة دير شبيغل الخبر إلى مصادر أمنية.
وفي أعقاب الهجوم، أوقف البوندسفير مؤقتاً استخدام أسطول المسيّرات الذي تنتجه كوانتم سيستمز، وذلك بهدف تفادي المخاطر المحتملة. ويؤدي برنامج Qbase دوراً محورياً في تخطيط رحلات مسيّرة الاستطلاع فيكتور التي يستخدمها الجيش الألماني فعلياً.
وأكدت كوانتم سيستمز أنها رصدت في أواخر أكتوبر 2024 حادثاً أمنياً سيبرانياً، وأن التحقيقات الأولية تشير إلى أنه هجوم نشط نفّذته جهات معادية. وأوضحت الشركة أن فرق تقنية المعلومات والأمن لديها تعمل بالتعاون مع السلطات المختصة، وأن التهديد بات تحت السيطرة.
ولكوانتم سيستمز، التي تزوّد أوكرانيا بالمسيّرات منذ فترة طويلة، منشآت إنتاج في هذا البلد ومشاريع مشتركة مع مصنّعين محليين. ولم تُنشر معلومات قاطعة عن هوية الجهات التي تقف وراء الهجوم، وأُشير إلى أن التحقيق لا يزال مستمراً.
المصادر — كيف نعرف هذا الخبر
2 مصادر مستقلة أكّدت هذا
- أساسيTRT Haber
- تأكيدAnadolu Ajansı (TR)